
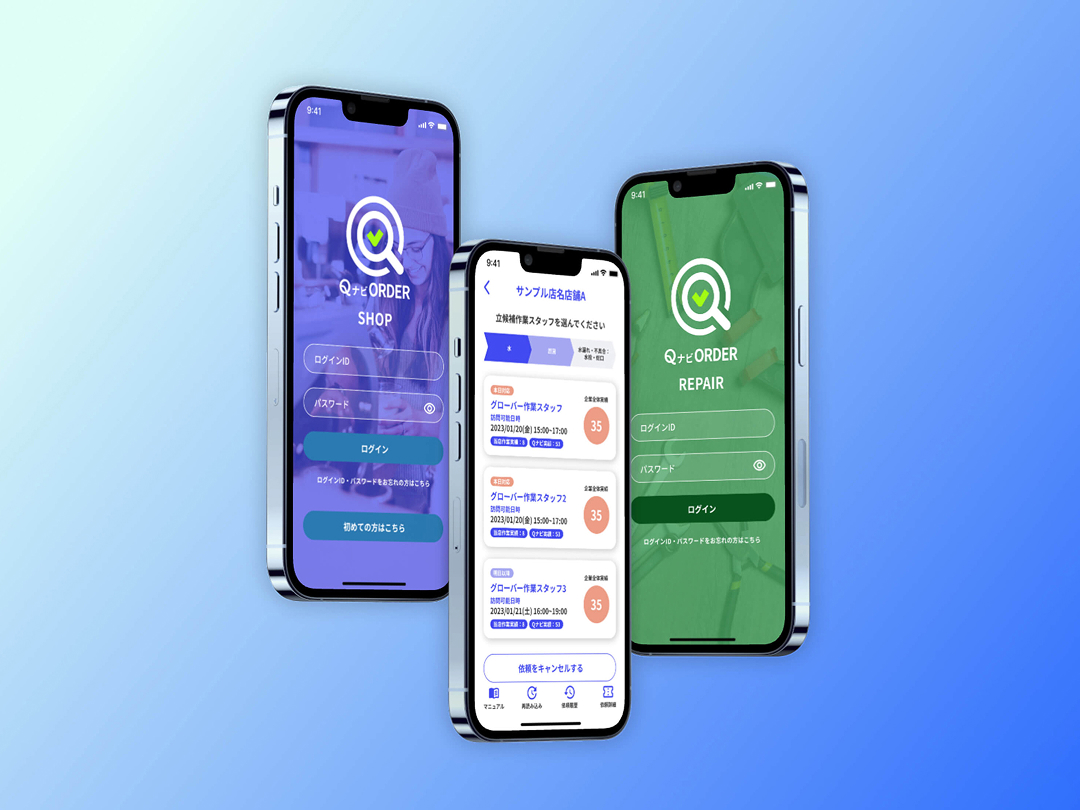
 事業紹介
このたび、当社が利用するシステムにおいて、外部からの不正アクセスが確認されました。
本件について調査を実施した結果、システムの一部機能(チャットAPI)にセキュリティ上の不備があり、ログインしていない第三者であっても、添付ファイルの読み取りおよび書き込みが可能となる状態であったことが判明いたしました。
当該不備については、既に修正および必要な対策を実施し、現在は解消しております。
本件の概要および当社の対応について、以下のとおりお知らせいたします。
1.発生の概要
【発生日時】2026年10月30日 22時33分
【発覚日時】2026年11月01日 20時40分
当社システムに対する外部からのアクセスについて確認したところ、計17件のアクセスが確認されました。また、そのうち1件についてはエラーが発生していたことを確認しております。
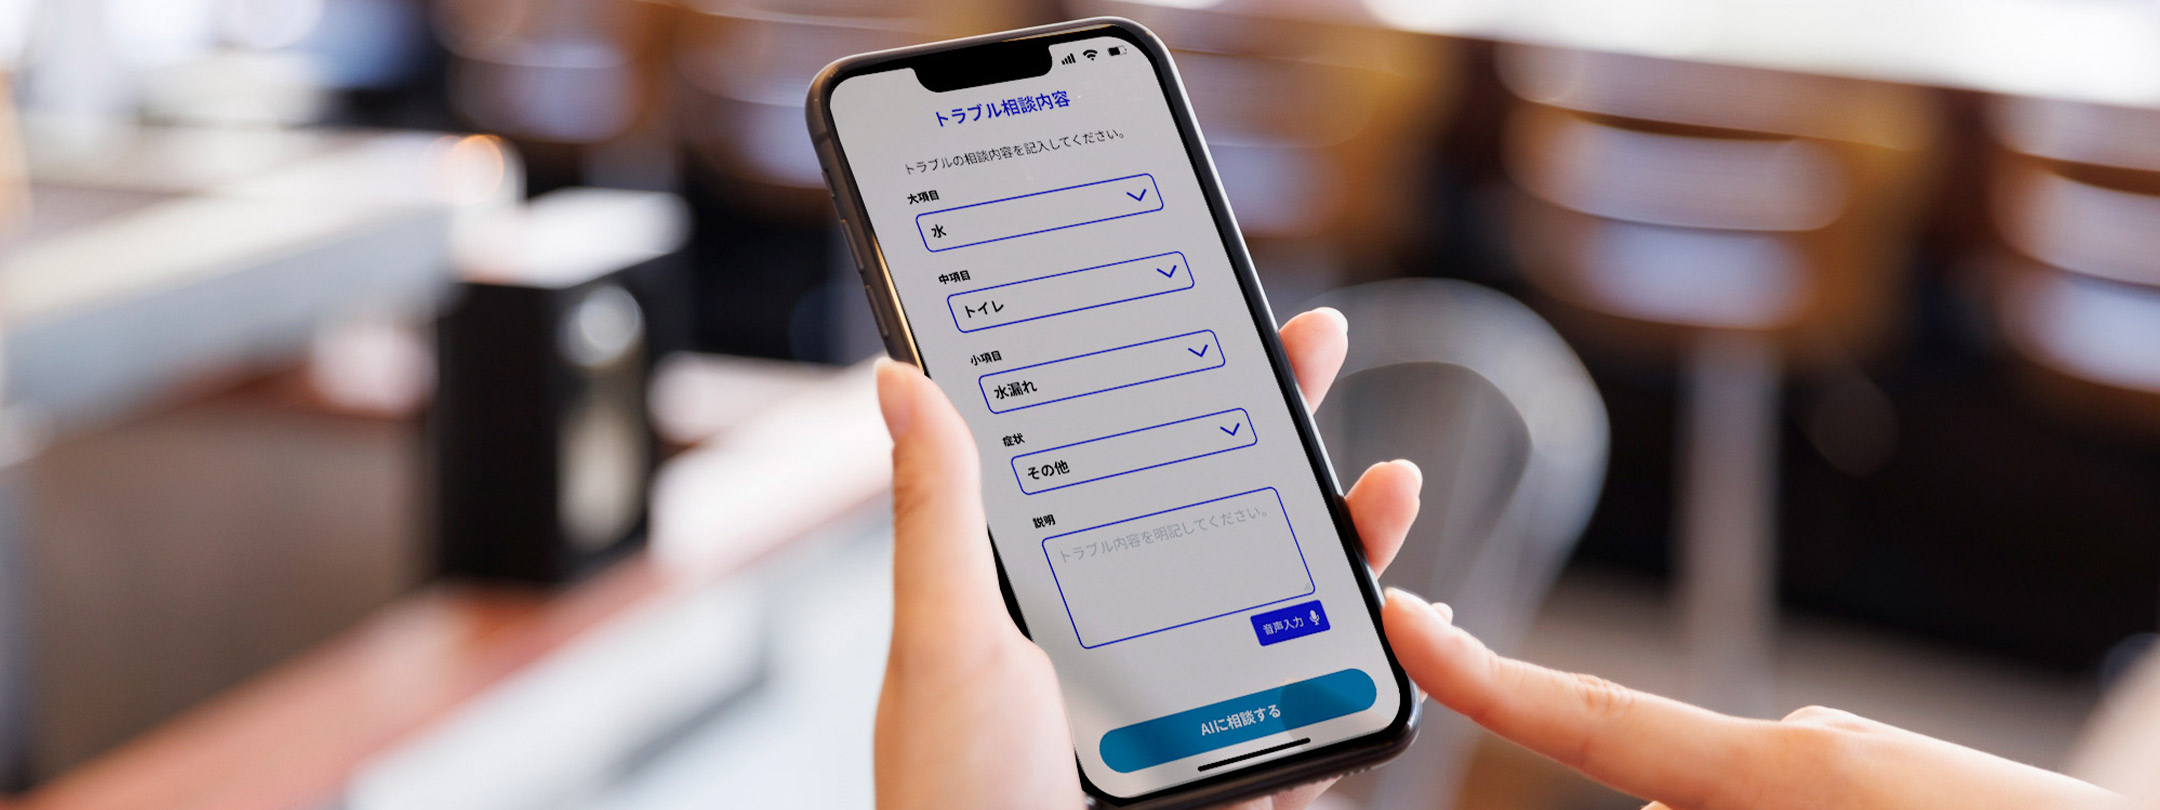
調査の結果、チャットAPI(※チャットAPIとは、QナビORDERの中でお取引先様と協力業者様がメンテナンス業務における円滑なコミュニケーションを実現するためのコミュニケーションツールになります)の一部にセキュリティ上の不備があり、ログインしていない第三者でも添付ファイルの読み取りおよび書き込みが可能となる状態であったことが判明いたしました。
2.個人情報への影響について
本件に関連し、飲食店の店舗名および店長の氏名等、個人を識別し得る情報について、外部に流出した可能性を否定できない状況です。
当社では、外部専門機関と連携してアクセス状況等の調査を実施いたしましたが、技術的な制約等により、実際に外部へ持ち出されたデータの有無や具体的な内容、対象となる方をこれ以上特定することは困難であるとの結論に至っております。
このため、現時点では、個人情報の流出の有無および具体的な影響範囲について確定できておりません。
3.現在の対応について
【不備対処日時】2026年11月02日 00時11分
本件を確認後、当社では速やかに当該チャットAPIの修正および必要なセキュリティ対策を実施し、確認された不備への対処を完了しております。
また、個人情報保護委員会への報告を実施しており、引き続き、関係法令に基づく必要な対応を進めてまいります。
4.再発防止について
当社は、本件を真摯に受け止め、システムのセキュリティ対策およびアクセス管理の見直しを行うとともに、情報管理体制の一層の強化に努めてまいります。
今後も情報セキュリティ対策の継続的な改善に取り組み、再発防止に努めてまいります。
関係者の皆様には、ご心配とご迷惑をおかけいたしますことを深くお詫び申し上げます。
以上


 03-3527-1020